Proste szkody komunikacyjne są dziś oceniane i likwidowane w pełni automatycznie, często w minuty zamiast dni. Algorytmy rozpoznają zmanipulowane zgłoszenia szkód, zanim likwidator otworzy sprawę. W obsłudze klienta systemy AI samodzielnie sortują zapytania według pilności. Sztuczna inteligencja w biznesie ubezpieczeniowym dawno przestała być projektem pilotażowym.
Jednocześnie branża działa w jednym z najsurowiej regulowanych środowisk Europy. Unijny AI Act klasyfikuje systemy AI do oceny ryzyka w ubezpieczeniach na życie i zdrowotnych jako wysokiego ryzyka. Wiąże się to z istotnymi obowiązkami dokumentacyjnymi i kontrolnymi.
Zwykła narracja brzmi: innowacja kontra regulacja, tempo kontra obowiązki audytowe. Ta narracja jest za krótka. Kto wcześnie potraktuje reguły poważnie, może uczynić z nich przewagę. Ten artykuł pokazuje, gdzie stoi AI w branży ubezpieczeniowej, co naprawdę wymaga regulacja i dlaczego branża, która sprzedaje zaufanie, może też przy AI wygrywać zaufaniem.
Gdzie ubezpieczyciele stosują dziś AI
Przypadki zastosowania obejmują cały łańcuch wartości:
- Likwidacja szkód: AI analizuje zdjęcia szkód, porównuje je z bazami szkód i proponuje kwoty refundacji. Proste szkody komunikacyjne przechodzą dzięki temu w dużej mierze automatycznie.
- Modelowanie ryzyka: systemy geoinformacyjne jak ZÜRS obliczają ryzyka powodziowe na poziomie budynków. Więcej budynków w Niemczech jest dziś ubezpieczalnych przeciw żywiołom niż kiedykolwiek wcześniej.
- Zwalczanie oszustw: algorytmy rozpoznają wzorce wskazujące na zmanipulowane zgłoszenia szkód. To działa szybciej i spójniej niż ręczna kontrola.
- Komunikacja z klientami: systemy wspierane AI rozpoznają, czy zapytanie jest proste, czy wymaga ludzkiej porady, i przekierowują odpowiednio.
- Taryfikacja i underwriting: przy wystarczających danych treningowych modele analizują ryzyka dokładniej i poprawiają struktury cen oraz modele aktuarialne.
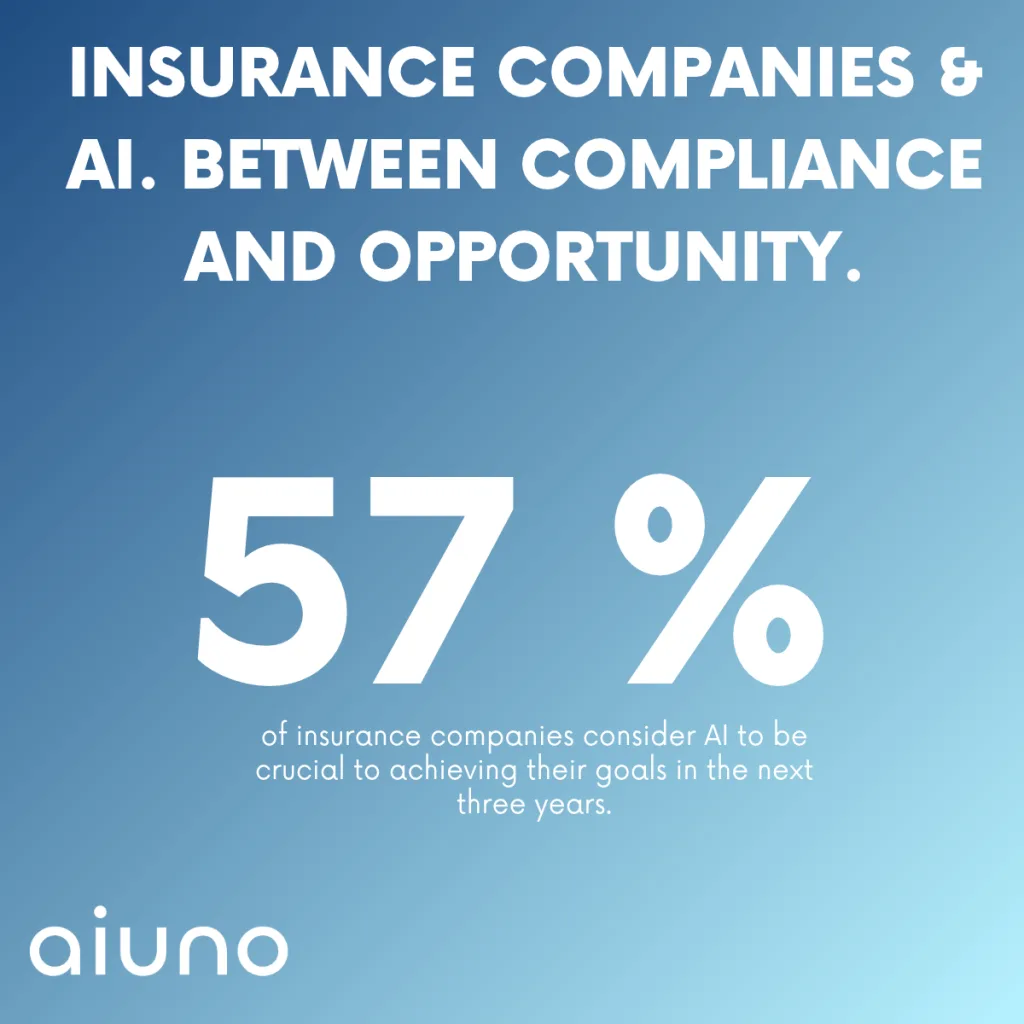
Sukcesy są mierzalne. Według GDV (Gesamtverband der Deutschen Versicherungswirtschaft) błędne i czasochłonne przekierowywanie zapytań klientów da się zredukować o do 40%. Przy wstępnych zapytaniach ryzykowych czas obsługi również spada o do 40%. Ponad 50% CEO oczekuje, że inwestycje w generatywną AI zwrócą się w ciągu trzech do pięciu lat; rynek AI w branży ma do 2032 r. urosnąć do 79 miliardów dolarów.
Od wyrównania szkód do prewencji ryzyka
Papier pozycyjny GDV „Sztuczna inteligencja w gospodarce ubezpieczeniowej” (2026) opisuje przemianę wychodzącą poza efektywność: ubezpieczyciele rozwijają się od likwidatorów szkód ku proaktywnym partnerom prewencji ryzyka. Analizy wspierane AI ostrzegają wcześnie przed ryzykami – np. alertami pogodowymi dla ochrony mienia czy wskazówkami profilaktyki zdrowotnej. To chroni pojedyncze osoby i obniża koszty dla całej wspólnoty ryzyka.
Jednocześnie GDV wskazuje granicę: indywidualizacja ma poprawiać poradę i dobór produktów, ale nie może prowadzić do coraz dalszego ujednostkowienia ryzyk. Ubezpieczenie pozostaje zasadą kolektywną. Trzy zasady wyznaczają miarę: człowiek stoi w centrum, AI ma tworzyć odczuwalną wartość dodaną, a ostateczna odpowiedzialność pozostaje w ludzkich rękach.
Regulacja: ciężar czy dźwignia?
Co konkretnie wymaga AI Act
AI Act obowiązuje od sierpnia 2024 r. Pierwsze obowiązki obowiązują od lutego 2025, dalsze wymagania wchodzą etapami do 2027 r. Systemy oceny ryzyka pojedynczych osób i ustalania składek ubezpieczeniowych w ubezpieczeniach na życie i zdrowotnych wpadają do kategorii wysokiego ryzyka. Obowiązują więc wymogi dotyczące zarządzania ryzykiem, data governance, dokumentacji, ludzkiego nadzoru i bieżącego monitoringu.
GDV uważa tę klasyfikację za nieproporcjonalną, bo ubezpieczyciele działają już w jednym z najsurowiej regulowanych sektorów Europy, i kieruje do ustawodawcy dalsze postulaty:
- Uprościć regulację zamiast ją rozbudowywać: wymagania z rozporządzenia AI, RODO i DORA częściowo się nakładają i prowadzą do zdwojonych obowiązków dokumentacyjnych i sprawozdawczych. Przed nowymi regułami należy ocenić skuteczność istniejących.
- Przemyśleć wykładnię RODO przy danych zdrowotnych: uczciwa, niedyskryminująca AI potrzebuje zróżnicowanej bazy danych. Stawianie rachunku stomatologicznego w tej samej klasie ryzyka co diagnozy nowotworu uważa GDV za nieadekwatne.
- Umożliwić zautomatyzowane decyzje jednostkowe: w pełni automatyczne decyzje powinny być dopuszczalne przy zstandardyzowanych, regułowych i mało ryzykownych procesach. Uwolnione pojemności przysłużyłyby się klientom ze złożonymi szkodami.
Ta krytyka jest uzasadniona. Nie zmienia jednak sytuacji pojedynczych firm: obowiązki obowiązują teraz, równolegle do Solvency II i prawa ochrony danych.
Szansa za obowiązkami
Tu wchodzi drugi argument tego artykułu. Dla branży, której najważniejszą walutą jest zaufanie, łatwość weryfikacji, uczciwość i suwerenność danych nie są ciężarami, lecz cechami produktu. Ubezpieczyciel, który może udokumentować, jak decyduje jego taryfikacja, że modele są sprawdzone na brak bias i że dane klientów pozostają w europejskich centrach danych, ma w ręku coś, co liczy się w sprzedaży: weryfikowalne zaufanie.
Kontrola BaFin (niemiecki organ nadzoru finansowego) nad uczciwym kształtowaniem cen czyni to konkretnym. Cenotwórstwo oparte na ryzyku nie jest dyskryminacją, lecz fundamentem uczciwego ubezpieczenia – pod warunkiem, że kryteria są weryfikowalne, prawnie skontrolowane i wolne od niedozwolonych cech. Kto wydaje te dowody zautomatyzowanie i systematycznie, może szybciej likwidować szkody i jednocześnie punktować u nadzoru, audytorów i klientów. Z nową unijną dyrektywą o odpowiedzialności za produkty (2024/2853) dochodzi kolejna warstwa: kto i tak zakotwiczył zarządzanie ryzykiem i ciągłą audytację w eksploatacji, jest przygotowany na nowe pytania odpowiedzialnościowe.
Krótko: wysiłek compliance, raz włożony, staje się przewagą użytkową. Kto widzi w nim tylko pozycję kosztową, płaci go podwójnie.
Co pokazują już inne branże regulowane
Ubezpieczenia nie są jedyną branżą, która może stosować AI tylko pod zobowiązaniami poufności. Kancelarie adwokackie stają przed strukturalnie podobną sytuacją, tylko z innymi paragrafami. §203 niemieckiego kodeksu karnego (StGB) chroni poufność szczególnych stosunków zaufania, w tym tajemnicę adwokacką. §43 BRAO zobowiązuje adwokatów do zachowania tajemnicy o tym, co powierzono im przy wykonywaniu zawodu. Wgrywanie danych klientów do dowolnego chmurowego narzędzia AI hostowanego w USA nie jest więc opcją.
Konsekwencja w sektorze prawnym jest taka sama jak w ubezpieczeniach: nie decyduje pytanie „AI tak czy nie”, lecz to, czy stosowane narzędzie jest zgodne z obowiązkami zawodowymi i ochrony danych. Kancelarie badają więc rozwiązania AI według kryteriów takich jak suwerenność danych, szyfrowanie, weryfikowalność odpowiedzi i hosting związany z lokalizacją.
Dodaje się druga, często niedoceniana warstwa: umowne zabezpieczenie całego łańcucha. Tajemnica adwokacka nie kończy się u drzwi usługodawcy. Kto stosuje rozwiązanie AI, musi uzgodnić obowiązki umownie z każdym uczestnikiem – od dostawcy przez podwykonawców i operatorów centrów danych po support. Dla kancelarii oznacza to konkretnie: konstrukcja umowna, która utrwala poufność, suwerenność danych, koncepcje usuwania i prawa kontroli na wszystkich poziomach. Dla ubezpieczycieli ten sam wzorzec obowiązuje przez umowy powierzenia przetwarzania (art. 28 RODO) oraz obowiązki odpowiedzialności i kontroli z AI Act, które trzeba spełnić także wobec dostawców zewnętrznych. W obu branżach obowiązuje: kto nie zamknął łańcucha umownie, nie wypełnił obowiązków, a jedynie je przeniósł.
Dla ubezpieczycieli opłaca się spojrzenie poza własny ogródek, bo powstał z tego rynek: narzędzia zbudowane dla najostrzejszych wymogów spełniają wymagania gospodarki ubezpieczeniowej zwykle przy okazji. Jak współgrają regulacja, integralność danych i użycie AI w innej silnie regulowanej branży, pokazuje nasz artykuł Sztuczna inteligencja w przemyśle farmaceutycznym. Fundamentem jest przy tym stabilne framework AI governance.
Dobór narzędzi: gdzie pomagają właściwe systemy
O to, czy projekty AI osiągną fazę wdrożenia, decyduje się często przy wyborze narzędzia. Najczęstszy wzorzec z praktyki: narzędzie przekonuje dział merytoryczny, ale odpada na ochronie danych, weryfikowalności lub wymogach nadzorczych. Projekt nigdy nie trafia do eksploatacji i sprzedaży.
Przykładem na inną drogę jest aiuno (appoco GmbH) – retrieval-based rozwiązanie AI do zarządzania dokumentami i informacjami z Niemiec, opracowane dla środowisk regulowanych. Na nim można przedefiniować kryteria wyboru, które obowiązują zarówno ubezpieczycieli, jak i kancelarie:
- Suwerenność danych: przetwarzanie i przechowywanie w europejskich, najlepiej niemieckich centrach danych, brak transferu do USA, wielokrotne szyfrowanie. W sektorze prawnym to podstawa zgodności z §203 StGB (niemiecki Kodeks karny) i §43 BRAO; dla ubezpieczycieli z danymi zdrowotnymi i finansowymi często warunek każdej zgody.
- Weryfikowalne odpowiedzi: retrieval-based AI pracuje z odniesieniami do źródłowych dokumentów zamiast swobodnie generowanych odpowiedzi. Tej explainability wymagają BaFin (niemiecki organ nadzoru finansowego) i AI Act przy taryfikacji i decyzjach świadczeniowych. W kancelariach odpowiada ona obowiązkowi przygotowania wyników w sposób możliwy do sprawdzenia.
- Integracja z krajobrazem systemów: ponad 70 standardowych konektorów i otwarte interfejsy wpinają platformę w systemy istniejące. Akta szkód, dokumenty umowne i dane zdrowotne pozostają w ten sposób w kontrolowanych procesach, nie w dowolnie wybranych narzędziach konsumenckich pracowników. To najskuteczniejsza ochrona przed shadow AI.
- Elastyczne modele eksploatacji: chmura w Niemczech, własna private cloud lub on-premise, zależnie od profilu wymagań firmy.
- Udokumentowana zgodność: dla pracy kancelarii aiuno jest zaprojektowane zgodnie z BRAK. To pokazuje wzorzec obowiązujący też dla ubezpieczycieli: kto wybiera systemy według prawa zawodowego i branżowego, dokumentuje compliance nie po fakcie, lecz już przez sam zakup.
- Umownie zamknięty łańcuch: obowiązki z §203 StGB (niemiecki Kodeks karny) i §43 BRAO muszą być uzgodnione ze wszystkimi uczestnikami łańcucha przetwarzania. W aiuno cały łańcuch procesowy jest umownie i fizycznie ograniczony do europejskiego obszaru gospodarczego, eksploatacja odbywa się przez zdefiniowanych partnerów umownych. Ubezpieczyciel sprawdza w tym miejscu to samo pytanie, tylko z innymi paragrafami: czy powierzenie przetwarzania, podwykonawcy i centrum danych są umownie ujęte i kontrolowalne?
Takie narzędzie nie zastępuje AI governance ani przeglądu prawnego. Adresuje jednak najczęstszą przeszkodę wdrożeniową: projekty odpadają na wymaganiach ochrony danych i weryfikowalności, zanim stworzą wartość.
Zalecenia dla ubezpieczycieli
- Dokonać inwentaryzacji: które systemy AI już działają, także w działach merytorycznych, o których IT nie wie?
- Przeprowadzić klasyfikację ryzyka: które systemy wpadają pod kategorię wysokiego ryzyka z AI Act? Gdzie sięgają RODO, Solvency II, przyszłe prawo odpowiedzialności za produkty?
- Zakotwiczyć governance: ustanowić odpowiedzialności, procesy zatwierdzania i dokumentację – od rozwoju modeli po monitoring.
- Sprawdzić łańcuch umowny: czy umowy powierzenia, podwykonawcy i lokalizacje centrów danych są kompletnie ujęte i kontrolowalne? Bez zamkniętego łańcucha obowiązki są tylko przeniesione, nie wypełnione.
- Pojąć compliance jako cechę produktu: weryfikowalność i suwerenność danych sprawdzać nie tylko wewnętrznie, lecz wykorzystywać w kontakcie z klientem.
- Włączyć pracowników: szkolenia i transparentna komunikacja obniżają progi akceptacji i zapobiegają shadow AI.
- Wybierać narzędzia według kryteriów compliance: sprawdzać hosting w UE, weryfikowalność, integrację i model eksploatacji, nie tylko zakres funkcji. Orientację dają systemy, które spełniają już ostrzejsze reguły zawodowe.
FAQ
Czy Unijny AI Act dla ubezpieczycieli to tylko czynnik kosztowy?
Nie. Obowiązki powodują wysiłek, ale wymagane dowody (weryfikowalność, brak bias, suwerenność danych) są zarazem cechami zaufania, które liczą się w konkurencji. Kto wydaje je zautomatyzowanie, może likwidować szkody szybciej niż konkurencja.
Co ma regulacja AI w ubezpieczeniach do sektora prawnego?
Obie branże podlegają zobowiązaniom poufności. Kancelacje podlegają §203 StGB (niemiecki Kodeks karny) i §43 BRAO, ubezpieczyciele RODO, nadzorowi BaFin i AI Act. Konsekwencja jest identyczna: narzędzia AI muszą spełniać suwerenność danych, szyfrowanie i weryfikowalność. Systemy zbudowane dla sektora prawnego spełniają wymagania ubezpieczeniowe zwykle przy okazji.
Czy ubezpieczyciele mogą stosować AI do decyzji składkowych?
Tak, z zastrzeżeniami. Systemy oceny ryzyka i ustalania składek w ubezpieczeniach na życie i zdrowotnych liczą się jako AI wysokiego ryzyka. Obowiązują wymogi zarządzania ryzykiem, dokumentacji i ludzkiego nadzoru. BaFin (niemiecki organ nadzoru finansowego) kontroluje uczciwość kryteriów.
Które ryzyka AI są szczególnie relevantne?
Poufność wrażliwych danych (zdrowie, finanse), halucynacje generatywnej AI, fałszowanie danych oraz ryzyka reputacyjne. Także rezygnacja z AI niesie ryzyka: straty przewagi konkurencyjnej i utratę wiedzy.
Podsumowanie
AI zmienia to, co ubezpieczenie może osiągnąć: szybszą likwidację, dokładniejsze modele ryzyka, lepszy serwis. Regulacja uważana za przeszkodę jest w rzeczywistości czymś innym: ramą, w której branża zaufania może w ogóle odpowiedzialnie stosować AI. Branża może uczyć się przy wdrożeniu od sąsiedniej branży, która pod podobnymi zobowiązaniami poufności od dawno stosuje narzędzia myślące o ochronie danych i weryfikowalności. Ubezpieczyciele, którzy traktują regulację jako przestrzeń kształtowania, budują governance i wybierają narzędzia według kryteriów compliance, mogą jedno i drugie: szybciej likwidować szkody i systematycznie zdobywać zaufanie.
Źródła
- Gesamtverband der Deutschen Versicherungswirtschaft (GDV): „Dossier: Künstliche Intelligenz” – gdv.de
- GDV: „Künstliche Intelligenz in der Versicherungswirtschaft”, papier pozycyjny 2026 – gdv.de
- Taylor Wessing: „Künstliche Intelligenz in der Versicherungsbranche” – taylorwessing.com
- KPMG AG Wirtschaftsprüfungsgesellschaft: „Künstliche Intelligenz im Versicherungswesen: Innovation gestalten” – kpmg.com
- appoco GmbH: „aiuno – AI-Lösung für Dokumente & Informationen” – aiuno.io